Bản vá bảo mật n8n ngày 14/10: 8 lỗ hổng, 5 mức High — 3 việc làm trước khi lên 2.43.5
"Anh ơi, hôm qua em có 3 tài khoản khách bị khóa Facebook, em đang hoang mang không biết do mình hay do n8n. Em có cài bản mới nhất mà sao vẫn bị?"
Sau câu hỏi đó, mình đọc lại bản tin bảo mật n8n phát hành ngày 14/10/2026 và thấy điều đáng lưu tâm: trong 8 lỗ hổng được vá có một lỗi mang tên Cross-Project Data Access — người dùng bị hạn quyền trong một dự án vẫn có thể tới và sửa Data Table của dự án khác, chỉ cần biết đúng mã workflow.
Đây là lỗi thứ hai trong chưa đầy một tháng sau bản vá 01/10 mà bài trước mình đã đề cập. Lần này nặng hơn vì nó nằm ở chỗ n8n đang giữ thông tin kết nối tới dịch vụ.
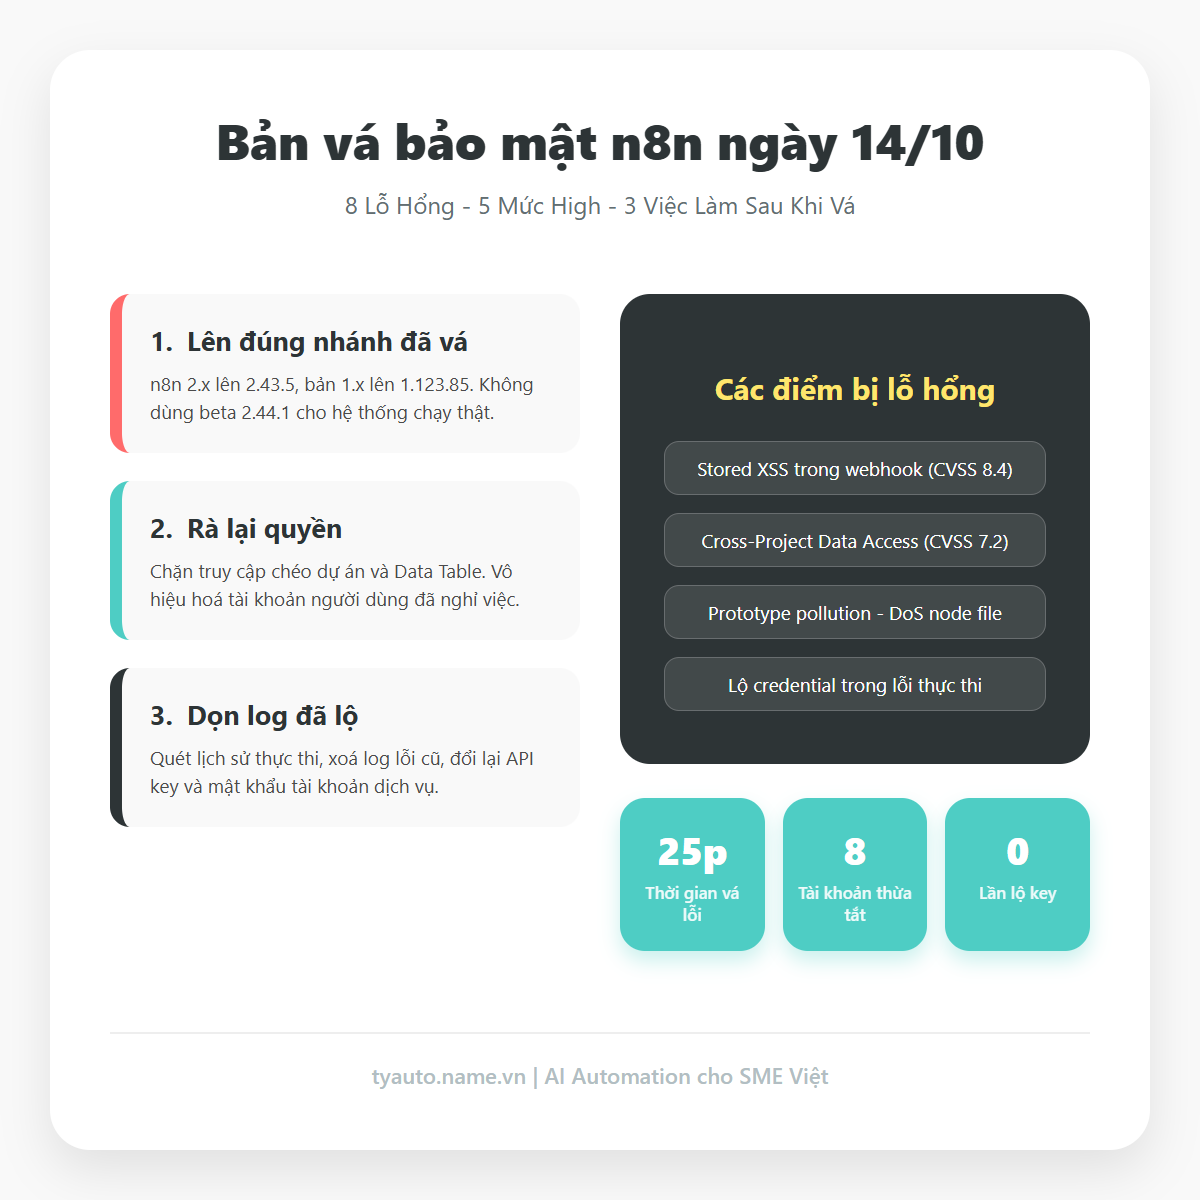
Bản tin chính thức ghi nhận 8 lỗ hổng, 5 mức High, tập trung ở 4 điểm:
• Stored XSS trong phản hồi webhook (CVSS 8.4): HTML độc hại trả về từ webhook có thể chạy JavaScript trong phiên đã đăng nhập của người khác. • Cross-Project Data Access (CVSS 7.2): mã workflow chế tạc được cho phép vượt ranh giới dự án, đọc hoặc sửa Data Table thuộc dự án khác. • Prototype pollution và DoS qua node Read/Write Files: mẫu glob cố ý có thể treo event loop, làm nghẽn cả instance. • Lộ thông tin credential trong lỗi thực thi: một số lỗi của node hiện ra chi tiết kết nối nhạy cảm cho người có quyền xem dữ liệu thực thi.
Bản vá đóng gói theo 3 nhánh: 1.123.85 cho bản 1.x, 2.43.5 cho bản 2.x ổn định và 2.44.1 cho bản beta. Bản Cloud đã được vá tự động, bản tự host thì phải tự lên.
Chưa có báo cáo nào cho thấy các lỗ hổng này đang bị khai thác. Nhưng "chưa bị khai thác" và "an toàn" là hai chuyện khác nhau.
Ba việc mình tổng hợp theo đúng thứ tự:
Lên đúng nhánh đã vá, không chạy theo beta Cách làm: kiểm tra phiên bản đang chạy bằng n8n --version hoặc trang About trong giao diện quản trị. Bản 2.x thì lên 2.43.5 trở lên, bản 1.x thì lên 1.123.85. Không lên beta 2.44.1 cho hệ thống đang chạy thật, vì beta là bản thử nghiệm và có thể có lỗi riêng chưa được vá. Với bản tự host dùng Docker, kéo lại image rồi dựng lại container, giữ nguyên volume dữ liệu.
Rà lại quyền người dùng và cô lập dự án Cách làm: ngay sau khi lên bản vá, vào phần quản lý người dùng và kiểm tra lại từng tài khoản, đặc biệt là tài khoản của nhân viên đã nghỉ việc hoặc tài khoản của khách. Bật chế độ chỉ cho phép tạo workflow trong dự án của chính người đó, chặn truy cập chéo Data Table. Vá lỗi bảo mật làm ngay, nâng cấp tính năng mới để lần sau, để khi có vấn đề thì biết ngay do bản vá hay do tính năng mới.
Dọn thông tin nhạy cảm đã lọt vào log thực thi Cách làm: lỗi lộ credential chỉ nguy hiểm nếu thông tin đó đã được ghi lại. Mở phần lịch sử thực thi, tìm các lần chạy gần đây có lỗi, kiểm tra xem log có lưu thông tin kết nối hay không. Xoá các bản ghi lỗi cũ, đổi lại các API key và mật khẩu tài khoản dịch vụ. Rà quyền xem dữ liệu thực thi cho từng vai trò trong dự án.
Sơ đồ luồng kiểm tra mình đang áp dụng: • Ghi lại phiên bản đang chạy và xuất JSON toàn bộ workflow làm bản lưu • Chạy n8n --version, đối chiếu với nhánh đã vá tương ứng • Nâng image Docker, dựng lại container, giữ nguyên volume • Rà lại quyền người dùng, chặn truy cập chéo dự án và Data Table • Quét lịch sử thực thi, xoá log lỗi cũ, đổi lại các key đã lộ • Theo dõi 24 giờ đầu, gắn cảnh báo vào nhóm chat khi node gặp lỗi
Kết quả thực tế sau khi áp dụng cho hệ thống 3 Agent chạy trên cùng một instance: • Thời gian vá lỗi bảo mật: từ khoảng 3 giờ dựng lại môi trường xuống còn 25 phút, nhờ có file JSON lưu sẵn • Tài khoản người dùng cần rà lại: từ 14 tài khoản xuống còn 6 tài khoản thật sự hoạt động, 8 tài khoản thừa bị vô hiệu hoá • Số lần lộ thông tin kết nối trong log thực thi: từ 23 lần trong một tháng xuống còn 0
Câu đúc kết: bản vá bảo mật là việc bắt buộc, nhưng chỉ bấm nút cập nhật thì chưa đủ — phải rà quyền và dọn log mới thật sự đóng được lỗ hổng.
Chi tiết checklist 3 việc sau khi lên 2.43.5 cùng danh sách 8 lỗ hổng và mẫu lệnh rà quyền mình để tại link Blog dưới phần bình luận nhé!
Bạn đã lên bản vá 14/10 chưa, và có đang dùng Data Table trong dự án cho nhiều người không?
Bình luận
Nhận checklist 3 việc sau bản vá 14/10, danh sách 8 lỗ hổng và mẫu lệnh rà quyền cho n8n: https://tyauto.name.vn/posts/2026-10-25-personal-feed-n8n-patch-bao-mat-1410-8-lo-hong.html
Hostinger VPS — 9router proxy
Proxy định tuyến API AI: giảm chi phí token và tự phân phối yêu cầu qua hơn 40 nhà cung cấp LLM. Triển khai một cú nhấp, sao lưu tự động hằng tuần. giảm tới 69%
Hostinger VPS — n8n tự lưu trữ
Chạy n8n tự lưu trữ: workflow không giới hạn, số lệnh chạy đồng thời không giới hạn, dùng được node cộng đồng. Hoàn tiền trong 30 ngày. giảm tới 69%